Domain modellierwachs.de kaufen?
Wir ziehen mit dem Projekt
modellierwachs.de um.
Sind Sie am Kauf der Domain
modellierwachs.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain modellierwachs.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
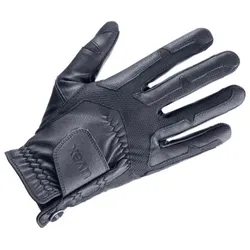
Uvex "DER NEUE" Reithandschuh ventraxion blue absolut weich anpassungsfähig flexibel atmungsaktiv, Handschuhgröße: 9-10"Der Neue" Reithandschuh uvex ventraxion Der innovative uvex ventraxion wird in „nur“ fünf Größen angeboten. Der Grund dafür ist so einfach wie genial: Der Handschuh passt sich optimal an die Reiterhand an – durch die von uvex entwickelte Schnittführung in Kombination mit dem neuen soft-touch Material ist er in jeder Richtung flexibel, gleichzeitig atmungsaktiv sowie extrem klimatisiert. Durch das soft-touch Material in den Kontaktbereichen des Handschuhs bekommt die Reiterhand die nötige Unterstützung, bleibt aber geschmeidig und feinfühlig. Der uvex ventraxion setzt durch das innovative 4D-Stretch-Kombination neue Maßstäbe in Sachen Flexibilität. Auch lange Fingernägel, die Reithandschuhe bisher häufig an ihre Grenzen brachten, sind in Zukunft im Sattel kein Problem mehr. Der neue Handschuh passt sich der Hand wie eine zweite Haut an und dehnt sich in jede Richtung aus. Das flexible wie atmungsaktive Material, das für diese Anpassungsfähigkeit sorgt, bietet zum anderen den Vorteil der optimalen Belüftung, was den Handschuh zum idealen Reithandschuh für alle Jahreszeiten macht. Den optimalen Grip, den der Reiter braucht, gewährleistet der uvex ventraxion durch das neue soft-touch-Material und ist dabei sehr weich und angenehm zu tragen. Wie alle uvex Reithandschuhe ist auch der uvex ventraxion touchscreenfähig sowie waschbar.29,37 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Otto, Lina Sophie: Kinderreitunterricht - kreativ und vielseitig gestaltenKinderreitunterricht - kreativ und vielseitig gestalten , "Ein Teil der heutigen Kinder kommt unsportlicher in den Reitunterricht als in früheren Generationen." - "Viele Kinder trauen sich nichts mehr zu und strengen sich kaum mehr an." - "Das Reitenlernen geht zum Teil immer langsamer vonstatten." - "Diese 'schrecklichen Mütter' machen alles nur noch schlimmer." Diese und ähnliche Aussagen hört man überall, wenn es um das Thema Kinderreitunterricht geht. Doch was ist dran an der "veränderten" Bewegungswelt von Kindern und Jugendlichen? Warum erleben wir einen Teil der Kinder als immer unbeweglicher und untrainierter? Und vor allem, welche Konsequenzen ergeben sich aus diesen veränderten Bedingungen für den Reitunterricht? Erweist sich der bisher gängige Lehrweg des Reitenlernens über den Longenunterricht hin zum Abteilungsreiten überhaupt als zielführend und kindgemäß? Wie sieht eigentlich eine kindgemäße Heranführung an den Reitsport aus? Wie sollte ein langfristiger Leistungsaufbau idealerweise angelegt sein, bei dem der individuellen Entwicklung eines Kindes ebenso Rechnung getragen wird wie den fachlichen Anforderungen des Reitsports? Das Buch versucht auf all diese und noch viele weitere Fragen Antworten zu geben. Im ersten Teil geht es aus sportwissenschaftlicher Sicht um die veränderte Bewegungswelt und die daraus resultierenden Herausforderungen für den Ausbilder. Ausgehend von der motorischen Entwicklung von Kindern in den Altersstufen von 4 bis 12 Jahren werden wichtigen Grundlagen der Trainings- und Bewegungslehre ebenso erläutert wie die Bedeutung einer allgemeinen vielseitigen Grundlagenschulung im Kindesalter. Der zweite Teil stellt den Ausbilder in den Fokus und klärt, welche Anforderungen und Verantwortungen sich aus sportpädagogischer Sicht für das Unterrichten von Kindern ergeben. Der Einsatz von Hilfsmitteln und Medien wird dabei ebenso thematisiert wie grundlegende Gedanken zur Organisation von Reitstunden für Kindergarten-, Grundschul- und Schulkinder. Und auch dem Thema Elternarbeit ist ein Kapitel gewidmet, mit Tipps und Erfahrungen aus vielen Jahren Unterrichtspraxis. Abschließend bietet dieses Buch eine große Sammlung an Ideen für den praktischen Reitunterricht mit Kindern. Angefangen mit kleinen Spielen ohne Pferd zum Aufwärmen und Austoben über Spiele mit Pferd und Ideen für die Gestaltung von Longen- und Voltigier- Einheiten geht es dann zu Übungen auf ebenem Hufschlag und zur beginnenden Springausbildung. Auch Bewegungsparcours zum Verbessern der koordinativen und konditionellen Fähigkeiten der Kinder sind enthalten und natürlich darf eine Übungsreihe zum Abrollen als Vorbereitung zum Falltraining nicht fehlen. Aus dem Inhalt: Veränderte Bewegungswelt, veränderter Kinderreitunterricht? Motorische Entwicklung und entwicklungsbedingte Besonderheiten im Kindesalter Sportliche Leistungsfähigkeit im Reitsport Reitspezifische Grundlagenschulung und motorische Vielseitigkeitsschulung Der besondere Wert des Pferdes für die Persönlichkeitsentwicklung Rolle des Ausbilders Organisation des Kinderreitunterrichts Kinder unterrichten Kinderreitunterricht in der Praxis , Sonstige > Motorkühlung , Auflage: 2. Auflage 2019, Erscheinungsjahr: 201903, Produktform: Leinen, Autoren: Otto, Lina Sophie~Riedel, Meike, Redaktion: Deutsche Reiterliche Vereinigung E. V. (Fn), Edition: REV, Auflage: 19002, Auflage/Ausgabe: 2. Auflage 2019, Seitenzahl/Blattzahl: 224, Abbildungen: mit vielen farbige Fotos und multimedialen Inhalten, Keyword: Grundlagenschulung Kinder; Kinderreitunterricht; Kondition; Koordination; Pferd; Pony; Reiten lernen; Reitunterricht; Trainings- und Bewegungslehre, Fachschema: Pferd / Pony~Pony~Distanzreiten~Pferd / Reiten~Reiten~Sport / Training~Training (körperlich)~Hippologie~Pferd~Sportpferd, Fachkategorie: Sport: Training und Coaching~Reiten, Springreiten, Warengruppe: HC/Pferdesport, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 256, Breite: 200, Höhe: 22, Gewicht: 916, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,28,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tenberge, Claudia: Technik handwerklich und digital erlebenTechnik handwerklich und digital erleben , Technik anwenden, Technik durchschauen Täglich nutzen Kinder sich rasant entwickelnde Technik. Bauen, Herstellen, Konstruieren, Entdecken, Problemlösen - mit analogen und digitalen Werkzeugen - unterstützt die Kinder dabei, nicht nur Nutzer von Technik zu sein, sondern Zusammenhänge zu verstehen, Lösungen zu finden und zu kritisch aktiven Mitgestaltern einer zukünftigen Welt zu werden. Darin besteht das Ansinnen des Projektes teachwood . Dieses Handbuch erweitert die Veröffentlichung "Holz erleben - Technik verstehen". Es zeigt auf, wie das technisch-digitale Lernen aus dem handwerklichen Arbeiten entwickelt werden kann. Dabei orientieren sich die Unterrichtsvorschläge stets an der Alltagswelt der Grundschüler. Die Unterrichtsideen und Materialien sind vielfach praxiserprobt, detailreich ausgearbeitet und an die Schulrealität angepasst. Mit Technik handwerklich und digital erleben erhalten Sie vielfältige Unterrichtsideen und Materialien für einen modernen Sachunterricht. geben Ihren Schüler:innen Einblick in die Funktionsweise digitaler Technik. entwickeln Ihre Schüler:innen Problemlösekompetenzen. setzen Sie lebensweltbezogene und praxiserprobte Materialien ein. Das Buch richtet sich an Studierende, Referendar:innen und Lehrkräfte für den Sachunterricht in der Grundschule. , Zündkabel & Zündkabelstecker > Elektrik & Zündungen , Erscheinungsjahr: 20240708, Produktform: Kartoniert, Autoren: Tenberge, Claudia~Pelz, Lars~Gödiker, Manon~Spremberg, Grit~Ernst, Christine, Redaktion: Tenberge, Claudia, Seitenzahl/Blattzahl: 100, Keyword: Algorithmus; Calliope; Code; Digitalisierung; Grundschule; Handwerk; Lernroboter; Problemlösen; Programmieren; Robotik; Sachunterricht; Schule; Technik; Unterricht; Unterrichtsmaterial; Werkzeug; analog; digital, Fachschema: Technik / Schulbuch, Bildungsmedien Fächer: Technik, Fachkategorie: Schule und Lernen, Warengruppe: HC/Schulbücher/Unterrichtsmat./Lehrer, Fachkategorie: Unterrichtsmaterialien, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kallmeyer'sche Verlags-, Verlag: Kallmeyer'sche Verlags-, Verlag: Kallmeyer'sche Verlagsbuchhandlung, Länge: 270, Breite: 212, Höhe: 8, Gewicht: 464, Produktform: Kartoniert, Genre: Schule und Lernen, Genre: Schule und Lernen,19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
"Welche Bürozeiten gelten in Ihrem Unternehmen und wie flexibel sind diese gestaltbar?"
Die Bürozeiten in unserem Unternehmen sind von 9:00 bis 17:00 Uhr. Wir bieten flexible Arbeitszeiten an, die individuell mit den Mitarbeitern abgestimmt werden können, um eine gute Work-Life-Balance zu gewährleisten. Homeoffice und Gleitzeit sind ebenfalls möglich. **
-
Wie kann man lernen, flexibel und anpassungsfähig auf unterschiedliche Situationen zu reagieren?
Man kann lernen, flexibel und anpassungsfähig zu sein, indem man seine Komfortzone verlässt und neue Erfahrungen sammelt. Es ist wichtig, offen für Veränderungen zu sein und sich aktiv mit neuen Herausforderungen auseinanderzusetzen. Zudem kann man durch regelmäßiges Reflektieren und Feedback von anderen seine Reaktionsfähigkeit verbessern. **


Warum ist es in vielen Lebenssituationen unverzichtbar, flexibel und anpassungsfähig zu sein?
Es ist wichtig, flexibel zu sein, um auf unvorhergesehene Ereignisse reagieren zu können und Lösungen zu finden. Anpassungsfähigkeit ermöglicht es, sich neuen Herausforderungen anzupassen und erfolgreich zu sein. In einer sich ständig verändernden Welt ist Flexibilität ein Schlüssel zum Erfolg. **
Wie kann man lernen, flexibel und anpassungsfähig auf Veränderungen im Leben zu reagieren?
Man kann lernen, flexibel und anpassungsfähig auf Veränderungen im Leben zu reagieren, indem man offen für Neues ist und sich kontinuierlich weiterbildet. Zudem ist es wichtig, sich selbst zu reflektieren und seine eigenen Denkmuster und Verhaltensweisen zu hinterfragen. Außerdem kann es hilfreich sein, sich bewusst zu machen, dass Veränderungen zum Leben dazugehören und Chancen für persönliches Wachstum bieten. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gedore Automotive 3417352 KL-0114-55 Universal Bremssattel-Haken-Paar (formbar/flexibel)Zwei flexibel formbare Haken mit robuster Oberflächenbeschichtung. , Einsetzbar z.B. bei Wartungs- und Reparaturarbeiten zum einfachen und sicheren Aufhängen von Bremsätteln, Klimakompressor, Servopumpe und vielem mehr. , Beschädigungen an Schläuchen und Kabeln durch Herunterhängen können dadurch vermieden werden!17,27 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Uvex "DER NEUE" Reithandschuh ventraxion blue absolut weich anpassungsfähig flexibel atmungsaktiv, Handschuhgröße: 9-10"Der Neue" Reithandschuh uvex ventraxion Der innovative uvex ventraxion wird in „nur“ fünf Größen angeboten. Der Grund dafür ist so einfach wie genial: Der Handschuh passt sich optimal an die Reiterhand an – durch die von uvex entwickelte Schnittführung in Kombination mit dem neuen soft-touch Material ist er in jeder Richtung flexibel, gleichzeitig atmungsaktiv sowie extrem klimatisiert. Durch das soft-touch Material in den Kontaktbereichen des Handschuhs bekommt die Reiterhand die nötige Unterstützung, bleibt aber geschmeidig und feinfühlig. Der uvex ventraxion setzt durch das innovative 4D-Stretch-Kombination neue Maßstäbe in Sachen Flexibilität. Auch lange Fingernägel, die Reithandschuhe bisher häufig an ihre Grenzen brachten, sind in Zukunft im Sattel kein Problem mehr. Der neue Handschuh passt sich der Hand wie eine zweite Haut an und dehnt sich in jede Richtung aus. Das flexible wie atmungsaktive Material, das für diese Anpassungsfähigkeit sorgt, bietet zum anderen den Vorteil der optimalen Belüftung, was den Handschuh zum idealen Reithandschuh für alle Jahreszeiten macht. Den optimalen Grip, den der Reiter braucht, gewährleistet der uvex ventraxion durch das neue soft-touch-Material und ist dabei sehr weich und angenehm zu tragen. Wie alle uvex Reithandschuhe ist auch der uvex ventraxion touchscreenfähig sowie waschbar.29,37 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Otto, Lina Sophie: Kinderreitunterricht - kreativ und vielseitig gestaltenKinderreitunterricht - kreativ und vielseitig gestalten , "Ein Teil der heutigen Kinder kommt unsportlicher in den Reitunterricht als in früheren Generationen." - "Viele Kinder trauen sich nichts mehr zu und strengen sich kaum mehr an." - "Das Reitenlernen geht zum Teil immer langsamer vonstatten." - "Diese 'schrecklichen Mütter' machen alles nur noch schlimmer." Diese und ähnliche Aussagen hört man überall, wenn es um das Thema Kinderreitunterricht geht. Doch was ist dran an der "veränderten" Bewegungswelt von Kindern und Jugendlichen? Warum erleben wir einen Teil der Kinder als immer unbeweglicher und untrainierter? Und vor allem, welche Konsequenzen ergeben sich aus diesen veränderten Bedingungen für den Reitunterricht? Erweist sich der bisher gängige Lehrweg des Reitenlernens über den Longenunterricht hin zum Abteilungsreiten überhaupt als zielführend und kindgemäß? Wie sieht eigentlich eine kindgemäße Heranführung an den Reitsport aus? Wie sollte ein langfristiger Leistungsaufbau idealerweise angelegt sein, bei dem der individuellen Entwicklung eines Kindes ebenso Rechnung getragen wird wie den fachlichen Anforderungen des Reitsports? Das Buch versucht auf all diese und noch viele weitere Fragen Antworten zu geben. Im ersten Teil geht es aus sportwissenschaftlicher Sicht um die veränderte Bewegungswelt und die daraus resultierenden Herausforderungen für den Ausbilder. Ausgehend von der motorischen Entwicklung von Kindern in den Altersstufen von 4 bis 12 Jahren werden wichtigen Grundlagen der Trainings- und Bewegungslehre ebenso erläutert wie die Bedeutung einer allgemeinen vielseitigen Grundlagenschulung im Kindesalter. Der zweite Teil stellt den Ausbilder in den Fokus und klärt, welche Anforderungen und Verantwortungen sich aus sportpädagogischer Sicht für das Unterrichten von Kindern ergeben. Der Einsatz von Hilfsmitteln und Medien wird dabei ebenso thematisiert wie grundlegende Gedanken zur Organisation von Reitstunden für Kindergarten-, Grundschul- und Schulkinder. Und auch dem Thema Elternarbeit ist ein Kapitel gewidmet, mit Tipps und Erfahrungen aus vielen Jahren Unterrichtspraxis. Abschließend bietet dieses Buch eine große Sammlung an Ideen für den praktischen Reitunterricht mit Kindern. Angefangen mit kleinen Spielen ohne Pferd zum Aufwärmen und Austoben über Spiele mit Pferd und Ideen für die Gestaltung von Longen- und Voltigier- Einheiten geht es dann zu Übungen auf ebenem Hufschlag und zur beginnenden Springausbildung. Auch Bewegungsparcours zum Verbessern der koordinativen und konditionellen Fähigkeiten der Kinder sind enthalten und natürlich darf eine Übungsreihe zum Abrollen als Vorbereitung zum Falltraining nicht fehlen. Aus dem Inhalt: Veränderte Bewegungswelt, veränderter Kinderreitunterricht? Motorische Entwicklung und entwicklungsbedingte Besonderheiten im Kindesalter Sportliche Leistungsfähigkeit im Reitsport Reitspezifische Grundlagenschulung und motorische Vielseitigkeitsschulung Der besondere Wert des Pferdes für die Persönlichkeitsentwicklung Rolle des Ausbilders Organisation des Kinderreitunterrichts Kinder unterrichten Kinderreitunterricht in der Praxis , Sonstige > Motorkühlung , Auflage: 2. Auflage 2019, Erscheinungsjahr: 201903, Produktform: Leinen, Autoren: Otto, Lina Sophie~Riedel, Meike, Redaktion: Deutsche Reiterliche Vereinigung E. V. (Fn), Edition: REV, Auflage: 19002, Auflage/Ausgabe: 2. Auflage 2019, Seitenzahl/Blattzahl: 224, Abbildungen: mit vielen farbige Fotos und multimedialen Inhalten, Keyword: Grundlagenschulung Kinder; Kinderreitunterricht; Kondition; Koordination; Pferd; Pony; Reiten lernen; Reitunterricht; Trainings- und Bewegungslehre, Fachschema: Pferd / Pony~Pony~Distanzreiten~Pferd / Reiten~Reiten~Sport / Training~Training (körperlich)~Hippologie~Pferd~Sportpferd, Fachkategorie: Sport: Training und Coaching~Reiten, Springreiten, Warengruppe: HC/Pferdesport, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 256, Breite: 200, Höhe: 22, Gewicht: 916, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,28,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Tenberge, Claudia: Technik handwerklich und digital erlebenTechnik handwerklich und digital erleben , Technik anwenden, Technik durchschauen Täglich nutzen Kinder sich rasant entwickelnde Technik. Bauen, Herstellen, Konstruieren, Entdecken, Problemlösen - mit analogen und digitalen Werkzeugen - unterstützt die Kinder dabei, nicht nur Nutzer von Technik zu sein, sondern Zusammenhänge zu verstehen, Lösungen zu finden und zu kritisch aktiven Mitgestaltern einer zukünftigen Welt zu werden. Darin besteht das Ansinnen des Projektes teachwood . Dieses Handbuch erweitert die Veröffentlichung "Holz erleben - Technik verstehen". Es zeigt auf, wie das technisch-digitale Lernen aus dem handwerklichen Arbeiten entwickelt werden kann. Dabei orientieren sich die Unterrichtsvorschläge stets an der Alltagswelt der Grundschüler. Die Unterrichtsideen und Materialien sind vielfach praxiserprobt, detailreich ausgearbeitet und an die Schulrealität angepasst. Mit Technik handwerklich und digital erleben erhalten Sie vielfältige Unterrichtsideen und Materialien für einen modernen Sachunterricht. geben Ihren Schüler:innen Einblick in die Funktionsweise digitaler Technik. entwickeln Ihre Schüler:innen Problemlösekompetenzen. setzen Sie lebensweltbezogene und praxiserprobte Materialien ein. Das Buch richtet sich an Studierende, Referendar:innen und Lehrkräfte für den Sachunterricht in der Grundschule. , Zündkabel & Zündkabelstecker > Elektrik & Zündungen , Erscheinungsjahr: 20240708, Produktform: Kartoniert, Autoren: Tenberge, Claudia~Pelz, Lars~Gödiker, Manon~Spremberg, Grit~Ernst, Christine, Redaktion: Tenberge, Claudia, Seitenzahl/Blattzahl: 100, Keyword: Algorithmus; Calliope; Code; Digitalisierung; Grundschule; Handwerk; Lernroboter; Problemlösen; Programmieren; Robotik; Sachunterricht; Schule; Technik; Unterricht; Unterrichtsmaterial; Werkzeug; analog; digital, Fachschema: Technik / Schulbuch, Bildungsmedien Fächer: Technik, Fachkategorie: Schule und Lernen, Warengruppe: HC/Schulbücher/Unterrichtsmat./Lehrer, Fachkategorie: Unterrichtsmaterialien, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kallmeyer'sche Verlags-, Verlag: Kallmeyer'sche Verlags-, Verlag: Kallmeyer'sche Verlagsbuchhandlung, Länge: 270, Breite: 212, Höhe: 8, Gewicht: 464, Produktform: Kartoniert, Genre: Schule und Lernen, Genre: Schule und Lernen,19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
"Welche Bürozeiten gelten in Ihrem Unternehmen und wie flexibel sind diese gestaltbar?"
Die Bürozeiten in unserem Unternehmen sind von 9:00 bis 17:00 Uhr. Wir bieten flexible Arbeitszeiten an, die individuell mit den Mitarbeitern abgestimmt werden können, um eine gute Work-Life-Balance zu gewährleisten. Homeoffice und Gleitzeit sind ebenfalls möglich. **
-
Wie kann man lernen, flexibel und anpassungsfähig auf unterschiedliche Situationen zu reagieren?
Man kann lernen, flexibel und anpassungsfähig zu sein, indem man seine Komfortzone verlässt und neue Erfahrungen sammelt. Es ist wichtig, offen für Veränderungen zu sein und sich aktiv mit neuen Herausforderungen auseinanderzusetzen. Zudem kann man durch regelmäßiges Reflektieren und Feedback von anderen seine Reaktionsfähigkeit verbessern. **
-
Warum ist es in vielen Lebenssituationen unverzichtbar, flexibel und anpassungsfähig zu sein?
Es ist wichtig, flexibel zu sein, um auf unvorhergesehene Ereignisse reagieren zu können und Lösungen zu finden. Anpassungsfähigkeit ermöglicht es, sich neuen Herausforderungen anzupassen und erfolgreich zu sein. In einer sich ständig verändernden Welt ist Flexibilität ein Schlüssel zum Erfolg. **
-
Wie kann man lernen, flexibel und anpassungsfähig auf Veränderungen im Leben zu reagieren?
Man kann lernen, flexibel und anpassungsfähig auf Veränderungen im Leben zu reagieren, indem man offen für Neues ist und sich kontinuierlich weiterbildet. Zudem ist es wichtig, sich selbst zu reflektieren und seine eigenen Denkmuster und Verhaltensweisen zu hinterfragen. Außerdem kann es hilfreich sein, sich bewusst zu machen, dass Veränderungen zum Leben dazugehören und Chancen für persönliches Wachstum bieten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.